mTLS
Introdução
O mTLS é um método de segurança que verifica a autenticidade tanto do cliente quanto do servidor em uma conexão HTTPS. Na GoCache, a validação do mTLS deve ser realizada via Smart Rules de Firewall.
Após cadastrar um certificado em seu painel, não se esqueça de criar uma regra para bloquear os acessos que não utilizem mTLS, a partir dos critérios de sua escolha (como, por exemplo, bloquear requisições sem mTLS apenas em URLs críticas).
Cadastrando um certificado
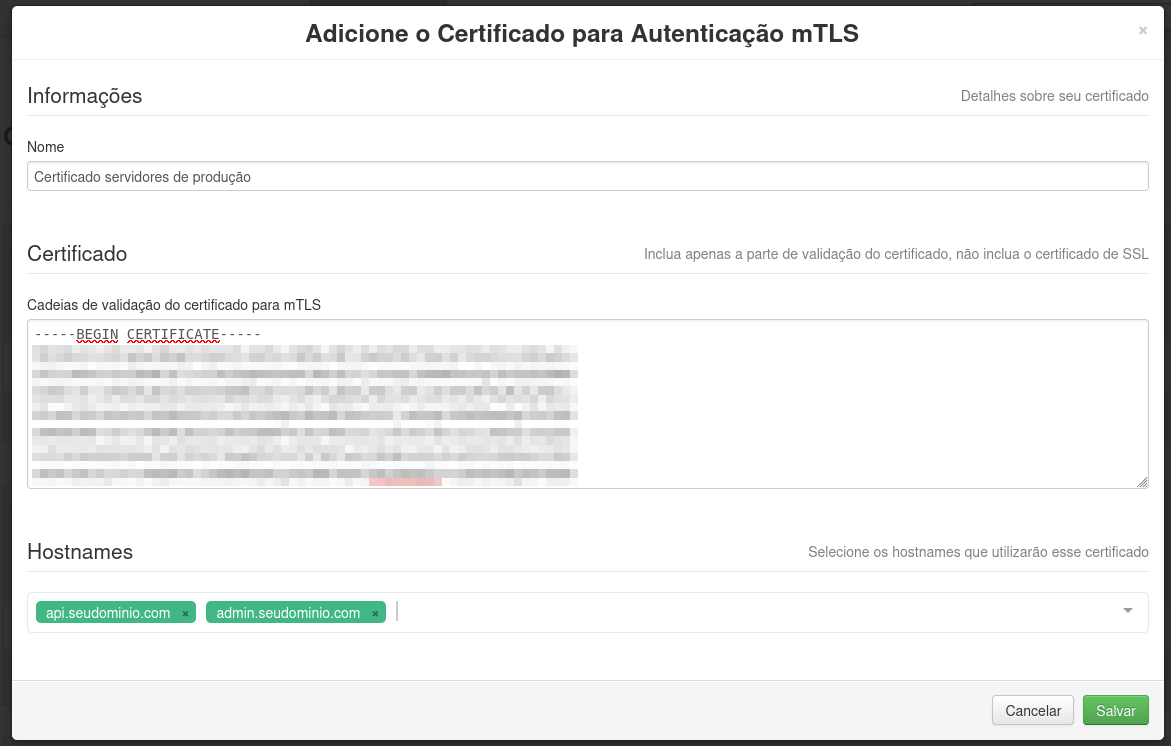
Para cadastrar um certificado, acesse a aba "Configurações" -> "Certificado SSL", e no menu "Certificados mTLS", clique em "+ Adicionar". Indique um nome para facilitar a identificação do certificado, cole a cadeia do certificado CA que será usado para validação em formato PEM, e selecione para quais hostnames a validação será executada:
Validação do mTLS
Visando permitir uma configuração granular para utilizar o mTLS baseado em critérios de Smart Rules, a GoCache não bloqueia as requisições que não incluem o certificado durante o handshake SSL. Para bloquear os acessos ou adicionar whitelist para acessantes confiáveis, é necessário cadastrar uma Smart Rule de Firewall.
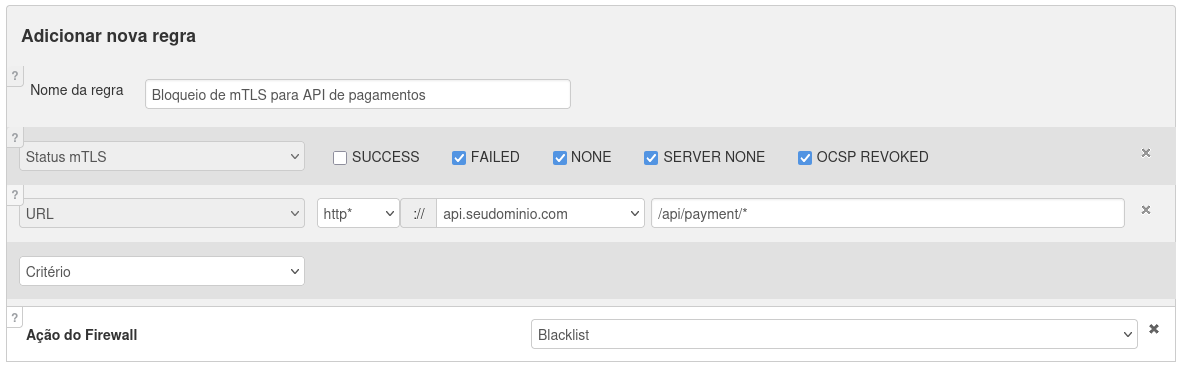
Segue um exemplo de regra que bloqueia acessos sem mTLS em uma URL administrativa de pagamentos:
Diferentes estados da validação
O critério da Smart Rule "Status mTLS" permite selecionar diferentes estados da validação do certificado mTLS configurado. Segue uma lista do que significa cada estado:
- SUCCESS: O cliente encaminhou um certificado válido na conexão.
- FAILED: O certificado enviado pelo cliente é inválido.
- NONE: O cliente não encaminhou nenhum certificado.
- SERVER NONE: Nenhum certificado está configurado no hostname acessado.
- OCSP REVOKED: Indica se o certificado foi revogado antes da expiração.
Revogação de certificado
A revogação de certificado da GoCache é efetuada primariamente pela verificação OCSP - Online Certificate Status Protocol, com fallback para CRL - Certificate Revocation List, caso o mecanismo de OCSP falhe. Todo o nosso mecanismo de verificação será descrito abaixo. Esse mecanismo está de acordo com a Instrução Normativa BCB nº 720 do Banco Central.
Verificação OCSP:
- Se o certificado a ser validado possuir alguma resposta em cache do status OCSP ela será usada;
- Se não houver cache, o OCSP Responder configurado no certificado do cliente será consultado. Caso essa consulta retorne sucesso, o seu status será utilizado e a resposta será cacheada por um determinado TTL, que será diferente de acordo com o status da revogação:
- OCSP Status - good: O ttl será coordenado para expirar quando a data retornada no nextUpdate da resposta OCSP Responder expirar, com piso de 1 min e teto de 60 min, ou seja, mesmo que o nextUpdate só expire daqui a 4 horas, uma nova consulta ao OCSP Responder será realizada na próxima requisição depois que passar 60 min de cache. Adotamos essa medida com o intuito de priorizar a segurança.
- OCSP Status - unknown ou revoked: O ttl de expiração do cache será de 1 min.
- Caso a consulta OCSP retornar falha, um cache de 10 segundos será fixado, apenas para evitar DoS no OCSP Responder, e iremos tentar efetuar a validação da revogação do certificado através da CRL.
Verificação CRL:
A validação por CRL seguirá o seguinte padrão:
- Verificação de cache de status já existente para aquele certificado — essa mesma chave de cache é compartilhada entre resultados vindos do OCSP e do fallback de CRL; quando o valor em cache foi originado por um fallback de CRL, seu TTL é fixo em 1 minuto.
- Cache em memória do conteúdo das CRLs associadas àquele certificado, indexado pelo hash do conjunto de URLs de distribuição (compartilhado entre todos os certificados emitidos pela mesma CA);
- Consulta offline feitas através do hash das CRLs usadas para aquele certificado - cópia local no disco;
- Utilização de CRL offline stale - com o limite de 1 hora após a mesma estar expirada - como mecanismo de Soft Fail;
No caso de nenhuma resposta válida do OCSP Responder e impossibilidade de usar qualquer validação CRL, devido a impossibilidade de validar a revogação do certificado, iremos considerar o status da verificação com falho, ou seja se houver Smart Rules de firewall configurando o bloqueio dessa requisição se ela estiver revogada, ela será bloqueada, com um evento de segurança sendo gerado.
No caso acima, para evitar que novas requisições tentem requisitar o OCSP Responder e baixar as listas CRL, ocasionando em um DOS em algum desses serviços, essa falha será cacheada por 10s.
Política de atualização da CRL para fallback
- Na primeira requisição daquele certificado de cliente, será calculado o hash da(s) lista(s) CRL desse certificado, para esse cálculo em caso de mais de 1 endpoint de CRL, eles serão ordenados e concatenados para o cálculo do hash;
- Com esse hash, será verificado se existe cache dessa lista CRL em memória;
- Se não existir (ou estiver vencido), verificaremos se existe arquivo em disco baixado para esse hash - no caso de expirado, uma cópia da memória stale também será criada;
- Se não existir (ou estiver vencido), baixaremos o conteúdo de todas as listas de CRL desse certificado e associaremos a um arquivo em disco correspondente a esse hash. Essa lista, além da cópia em disco, é mantida em memória sem expiração própria, sendo atualizada proativamente por um timer cujo intervalo é calculado como o tempo até o menor nextUpdate entre os endpoints de CRL baixados, respeitando piso de 5 minutos e teto de 1 hora.
- Se chegar ao ponto de ter que validar a revogação do certificado através do fallback de CRL essa resposta será cacheada por 1 minuto.
- Caso a tentativa de download de uma nova versão da CRL falhe, o conteúdo anteriormente armazenado (ainda que vencido) é preservado e permanece disponível para a lógica de soft-fail descrita na última parte da validação CRL, em vez de ser descartado. Nesse caso é agendada retentativas de download das listas CRL a cada 5min.
Limitações:
- Em caso de mais de 1 lista CRL no certificado do cliente, não verificamos se elas são cópias da mesma lista, com o intuito de prover disponibilidade na aquisição da CRL, ou se são particionamentos. Por padrão, tentamos baixar o conteúdo de todas as listas; se alguma falhar individualmente, o processo continua com as demais, e o conjunto resultante inclui apenas as CRLs obtidas com sucesso. O processo só é considerado uma falha completa se nenhuma das URLs retornar conteúdo válido.
- Como consequência da limitação acima (ausência de detecção de particionamento) combinada com a tolerância a falhas parciais de download, em um cenário hipotético de CRLs particionadas onde uma partição falha ao baixar, o sistema segue a validação usando apenas as partições disponíveis, sem sinalizar que a cobertura de revogação está incompleta.